
Сопровождение ПО
Когда безопасное исправление — не обновление
IBM и Red Hat сделали Lightwell Clearinghouse общедоступным, предложив платный путь к исправлениям для конкретных версий там, где замена уязвимой зависимости сама по себе слишком рискованна.
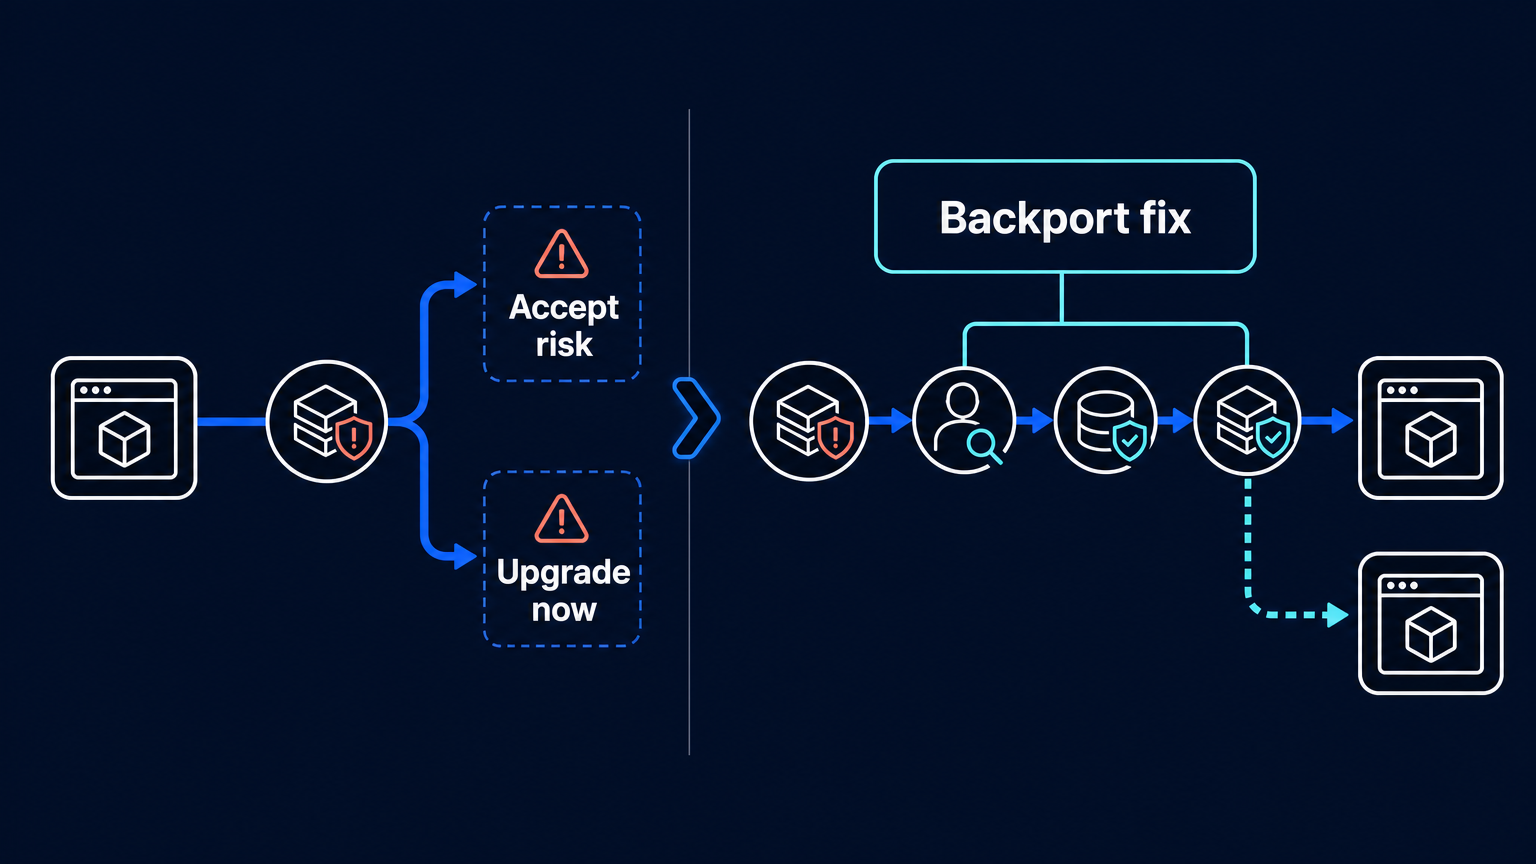
Уязвимая зависимость не всегда оставляет компании простой путь обновления. Новая версия может нарушить интеграцию, запустить повторную сертификацию, потребовать длительного аудита, не уложиться в жёсткий релизный цикл или добавить операционную неопределённость в систему, которую нельзя безболезненно остановить. В таких случаях выбор между принятием риска и немедленным обновлением неполон.
IBM и Red Hat пытаются сформировать третий вариант: оплатить исправление для конкретной версии, сохранив версию зависимости, уже работающую в production. 6 октября компании сделали Lightwell Clearinghouse общедоступным как выборочный сервис для организаций, соответствующих условиям и работающих в согласованном объёме. Они также сообщили, что Lightwell выявил, устранил и перенёс исправления более чем для 400 ранее неизвестных ошибок в широко используемом Java-ПО.
Этот заявленный результат важен, но его нужно читать аккуратно. IBM и Red Hat не опубликовали полный перечень уязвимостей, набор данных для проверки, распределение по критичности или подтверждение того, что все исправления приняты upstream-проектами либо внедрены клиентами. Показатель «более 400» — это заявленный компаниями результат по исправлениям, а не независимо подтверждённый реестр CVE или эксплуатируемых дефектов.
Это вариант сопровождения, а не очередной сканер
Lightwell впервые представили в мае 2026 года. Октябрьское обновление меняет практическое предложение в двух отношениях: Clearinghouse стал общедоступен — при соблюдении условий и согласованном объёме работ, — а IBM и Red Hat раскрыли первый заявленный результат по устранению проблем. Клиенты могут направлять конкретные уязвимости и пакеты на приоритетное рассмотрение, проверку, исправление и координацию раскрытия информации.
Это отличается от сервиса, который только находит уязвимый компонент. Описанная модель объединяет экспертную проверку, разработку патча, перенос исправления в нужную версию, защищённую доставку и работу с upstream-проектами. Клиенты получают исправленные артефакты через защищённые репозитории Lightwell, которые можно встроить в существующие процессы поставки ПО рядом с публичными open-source-репозиториями.
Поэтому для руководителя инженерной функции единицей решения становится не просто предупреждение об уязвимости. Это ограниченный кейс сопровождения: этому приложению нужна именно эта версия зависимости; смена версии сейчас несёт понятный риск для совместимости, сертификации, аудита, релиза или доступности; а проверенное исправление может быть предпочтительнее масштабной замены. Для крупных ландшафтов это обычный тип работы, особенно когда старые Java-зависимости встроены в доходные, регулируемые или операционно чувствительные системы.
Бэкпорт меняет последовательность решения
Обычное обновление во многих случаях остаётся правильным ответом. Оно может принести поддерживаемый код, другие исправления дефектов и более ясный путь дальнейшей поддержки. Lightwell не отменяет необходимость модернизировать ландшафт, тестировать изменения и сохранять клиентские механизмы контроля релизов. И не каждая организация, пакет или уязвимость подходят для работ через Clearinghouse.
Но в подходящих случаях бэкпорт позволяет отделить решение по безопасности от решения о полном изменении платформы. Вместо вопроса, может ли команда в этом квартале безопасно принять все последствия перехода на новую версию зависимости, она может спросить: технически ли корректен узкий патч для используемой версии, приемлем ли он для эксплуатации и оправдана ли его покупка.
Это разделение важно, потому что отложенные обновления нередко рациональны, а не являются просто следствием плохой гигиены. Зависимость может входить в валидированную конфигурацию продукта, поддерживаемое поставщиком устройство, регулируемый процесс или сеть интеграций, где каждое изменение интерфейса создаёт работу дальше по цепочке. Считать все отложенные обновления одинаковой ошибкой — значит не видеть условий эксплуатации, которые их породили. Вопрос не в том, старая ли версия. Вопрос в том, есть ли у организации убедимый, своевременный и проверяемый путь устранения конкретного риска.
Закупке нужен сценарий приёмки
Годовая подписка превращает этот путь устранения риска в решение о закупке. У Lightwell есть более широкий вариант Network и вариант Clearinghouse с более плотным сопровождением. Полезный вопрос для покупателя не в том, заслуживает ли каждая устаревшая зависимость работы специалистов. Он в том, какие ограниченные в изменениях зависимости создают достаточно большой деловой риск, сложность обновления и уровень экспозиции, чтобы оправдать оплату исправления для конкретной версии.
До вывода исправленного артефакта в production покупателю нужен конкретный сценарий приёмки. В нём должны быть зафиксированы точный пакет и используемая версия, область заявленной проблемы, изменения в поставленном артефакте, его происхождение и контроль репозитория, а также связь патча с ответственным раскрытием или условиями эмбарго. Нужно определить регрессионные тесты, владельцев приложения, окно релиза и подход к откату. Бэкпорт снижает один вид риска изменений, но не отменяет обычную инженерную ответственность.
- Подтвердить, что затронутая зависимость и используемая в production версия входят в согласованный объём сервиса.
- Уточнить, что именно было проверено по проблеме, не предполагая критичность или эксплуатируемость, если поставщик этого не документировал.
- Оценивать патч как изменение production-системы: совместимость, регрессионное покрытие, одобрение релиза и откат остаются зоной ответственности клиента.
- Зафиксировать происхождение артефакта, контроль доступа к репозиторию и порядок замены или отзыва исправления.
- Отделить немедленное решение о патче от долгосрочного решения обновить, заменить или вывести из эксплуатации зависимость.
Человеческая инженерная экспертиза остаётся частью сервиса
Компании описывают Lightwell как сочетание инженерных процессов с поддержкой ИИ, инженеров IBM и Red Hat, связей с сообществами, инфраструктуры сборки и защищённых процессов цепочки поставки ПО. Это различие существенно. Речь не идёт о заявлении, будто ИИ автономно находит и исправляет уязвимости. Ценность предложения — в организованной экспертной работе по сопровождению, где ИИ помогает более широкой человеческой и технической системе.
Там, где это применимо, исправления предполагается передавать в upstream-проекты в рамках процедур ответственного раскрытия. Участники Clearinghouse могут сохранять защиту эмбарго, пока этот процесс идёт. Это может быть полезно компании, которой нужно отреагировать на проверенную проблему до завершения более широкого цикла раскрытия и выпуска upstream-исправления. Но это не означает, что каждое исправление уже публично, принято upstream или доступно всем.
Более реалистичный выбор для систем, которые трудно сдвинуть
Главная новость не в том, что предприятия теперь могут бесконечно избегать обновлений. IBM и Red Hat превратили в продукт промежуточную стратегию сопровождения для согласованных случаев: диагностировать конкретную проблему, разработать исправление для нужной версии, доставить его через контролируемый репозиторий и скоординировать раскрытие. Это заметно иной операционный вариант, чем игнорировать сообщение об уязвимости или форсировать немедленный переход на другую версию зависимости.
Командам безопасности, платформ и закупок стоит применять его выборочно. Лучшие кандидаты — не просто самые старые пакеты. Это зависимости, где риск реален, обновление сейчас разрушительно, владелец понятен, а организация способна протестировать и контролируемо выпустить полученный патч. Lightwell позволяет выиграть время и снизить конкретный риск. Это не замена плану модернизации, а дисциплинированный мост через ограничение сопровождения.

